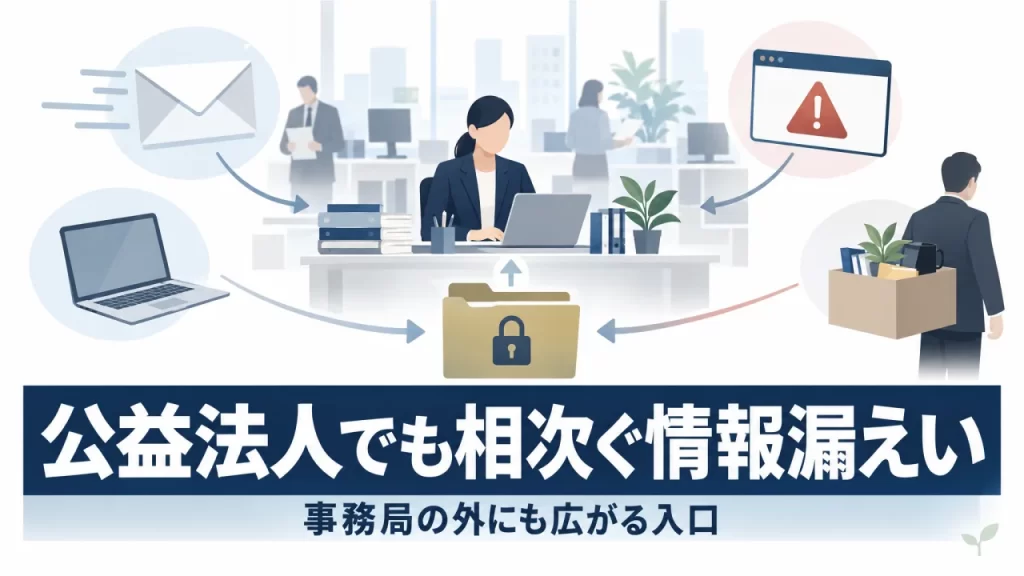
公益法人(公益財団法人・公益社団法人)や一般社団法人・一般財団法人でも、会員や寄付者、施設利用者の個人情報が漏えいした、または漏えいしたおそれがあるという事故が続いています。実例をたどると、委託先のサーバー、電源を入れたままの端末、偽の警告画面、退職した職員といった、事務局の目が届きにくいところが入口になっています。
漏えいの内容によっては、法人の規模にかかわらず、個人情報保護委員会への報告と本人への通知が必要になります。
最近、イベントの運営を外部に委託していた公益社団法人(以下、A法人)が、関係者の個人情報を含むメールが不正アクセスの対象になったおそれがあると公表しました。発端は、委託先がさらに業務を任せていた再委託先の従業員が受け取った、1通のフィッシングメールでした。法人の事務局の外で起きた事故ですが、業務を委託した法人も、自ら事態を公表してお詫びをしています。
公益法人で起きた情報漏えいの実例
公益法人や一般社団法人・一般財団法人で起きた事故のうち、原因と対応の経過が分かる6件を並べると、次のとおりです。
| 法人 | きっかけ | 漏えいのおそれがあった情報 | その後の対応 |
|---|---|---|---|
| A法人(イベント運営を外部に委託していた公益社団法人) | 再委託先の従業員が受け取ったフィッシングメールを端緒に、クラウドのメールに不正アクセスされた | 関係者の氏名・所属などを含むメールと添付ファイル | 不正アクセスをその日のうちに遮断、問い合わせ窓口の設置、委託先・再委託先の安全管理と不要なデータの消去状況の確認 |
| B法人(一般財団法人、業務の受託側) | 業務の一部を再委託した会社のサーバーがランサムウェアに感染した | 委託元から預かっていた個人データ | 委託元への報告 |
| C法人(寄付を受けて事業を行う公益財団法人) | システムの作り直しのため、委託先のサーバーに寄付者データの写しを置いていたところ、ランサムウェアの攻撃を受けた | 寄付者の氏名・住所・寄付履歴・銀行口座番号など | 翌日に対策本部を設置し、警察と個人情報保護委員会へ報告、外部の調査機関による調査。のちに流出の可能性は低いと判断 |
| D法人(公益財団法人) | 業務時間外も電源が入ったままの職員の端末に、外から侵入された。古いパスワードが残っていた | 関係者の個人情報 | 外部の専門家による調査、本人への連絡、システムの作り直し |
| E法人(公益財団法人) | 元職員が在職中に個人データを持ち出していた | 会員などの個人情報 | データの回収、本人への通知、再発防止策 |
| F法人(公益財団法人) | 職員が偽の警告画面に表示された番号へ電話し、相手の指示どおりに端末を操作したところ、外から操作される状態になった | 関係者の氏名など | 端末をネットワークから切り離し、警察への相談、専門機関による調査 |
6件のうち3件は委託先か再委託先、2件は職員の操作か元職員がきっかけです。法人の事務所の中だけを守っていても防げなかった事故が多いことが分かります。
実例に共通する4つの入口
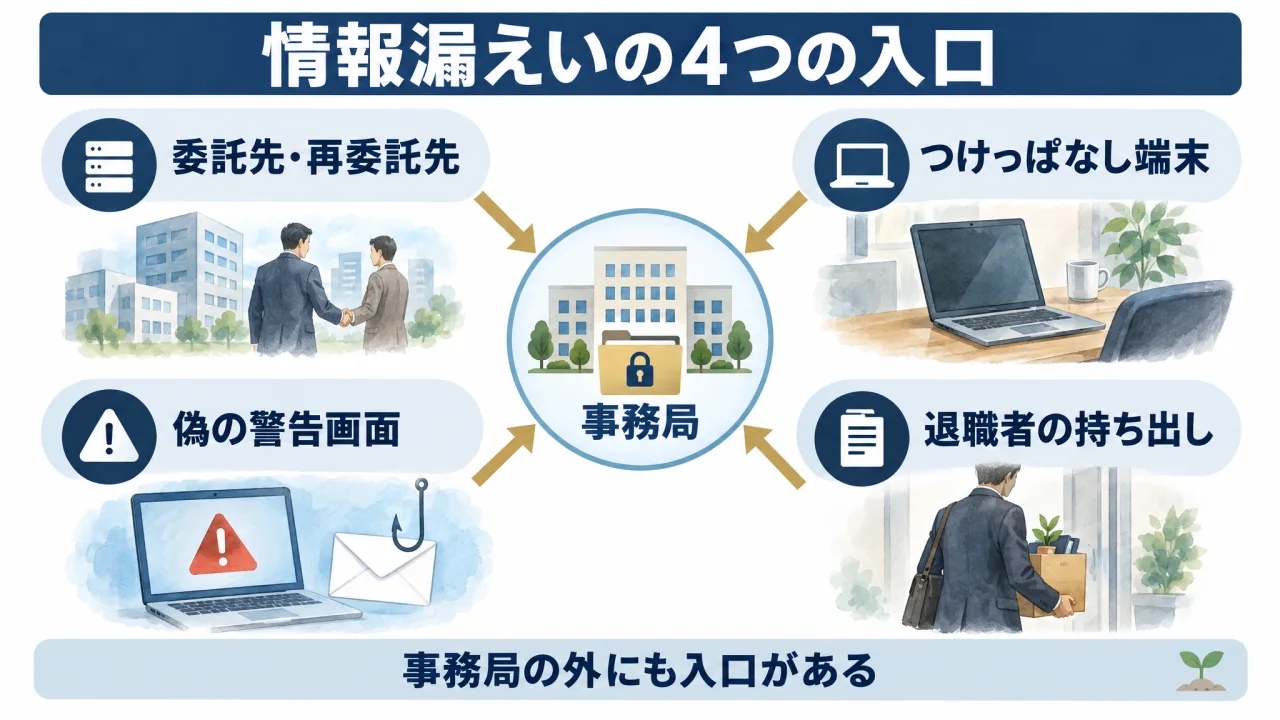
実例を入口ごとに分けると、4つになります。いずれも、事務局が自ら点検を始められる場所です。
委託先・再委託先のサーバーとメール
6件のうち3件(A法人・B法人・C法人)は、委託先か再委託先で起きています。法人のデータの写しや業務のメールが、委託先側の環境に置かれていたところを狙われました。
委託先で起きた漏えいでも、預けた個人データについての責任は法人に残ります。個人情報保護法は、個人データの取扱いを委託するとき、委託先を必要かつ適切に監督するよう法人に求めています(個人情報保護法第25条)。不要になったデータについて、契約で定めた返還や消去が実際に行われたかを確かめることも、委託先の監督の一環です。
電源を入れたままの端末と古いパスワード
D法人では、業務が終わったあとも電源が入り、インターネットにつながったままの職員の端末が侵入口になりました。侵入した者はその端末を足がかりに、法人のサーバーへ入り込みました。古いパスワードがシステムの一部に残っていたことも、原因の一つとされています。
使わない時間に端末を止めること、使われていないアカウントとパスワードを洗い出すことは、費用をかけずに始められます。
偽の警告画面とフィッシングメール
F法人では、職員が業務の端末を使っていたところ偽のセキュリティ警告が表示され、表示された番号に電話をかけて相手の指示どおりに操作した結果、端末を外から操作される状態になりました。サポート詐欺と呼ばれる手口です。
この種の手口では、職員が画面の指示に従ってしまうと、技術的な対策だけでは防ぎきれません。警告画面に表示された番号には電話しない、画面が閉じられなければ端末をネットワークから外して事務局の担当者に知らせる、という手順を全職員に周知しておくことが、技術的な対策とあわせて必要です。
退職した職員の持ち出し
外からの攻撃だけが入口ではありません。E法人では、元職員が在職中に個人データを持ち出していました。データにパスワードがかかっておらず、外部の記録媒体への書き出しも十分に制限されていなかったことが原因とされています。
職員ごとに見られる範囲を絞ること、退職のときにアカウントをその日のうちに止めることは、少人数の事務局でも決めておけます。
数字で見る情報漏えい
漏えいの全体像は、個人情報保護委員会の年次報告で確かめられます。2025年度に民間の事業者から報告された漏えい等の事案は17,139件で、前年度の19,056件から1割ほど減りました。
委員会が直接受けた報告13,345件を原因別に見ると、書類の誤交付が約48%、誤送付が約26%を占めます。件数で最も多いのは、サイバー攻撃ではなく人の取り違えです。不正アクセスによるものは約1,260件で、そのうち約4分の1は委託先で起きていました。
ランサムウェアについては、警察庁が2025年に226件の被害報告を受けています。被害に遭った企業・団体の約6割は中小企業でした。規模が小さいから狙われないとは言えません。
漏えいが起きたときに法人がやること
個人データが漏えいしたとき、なくなったり壊れたりして使えなくなったとき(滅失・毀損)、そしてそのおそれがあるとき、次の4つのいずれかに当たれば、法人は個人情報保護委員会に報告し、本人に通知しなければなりません(個人情報保護法第26条、個人情報保護法施行規則第7条)。
- 病歴などの要配慮個人情報が含まれる
- クレジットカード番号や、送金・決済サービスのIDとパスワードの組み合わせなど、悪用されると財産的な被害が生じるおそれがある
- 不正アクセスやランサムウェア、内部の持ち出しなど、不正の目的で行われたおそれがある
- 対象となる本人の数が1,000人を超える
人数の要件があるのは4つめだけです。ほかの3つのいずれかに当たれば、本人が1人でも報告の対象になります。ランサムウェアでデータが暗号化されて元に戻せなくなった場合も、外に持ち出された形跡がなくても対象になり得ます。一方、高度な暗号化をしていたなど、本人の権利利益を守るために必要な措置を講じていたデータは、報告の対象から除かれます。
速報と確報の期限
報告は2段階です。事態を知ったあと速やかに、その時点で分かっていることを報告します(速報)。「個人情報の保護に関する法律についてのガイドライン(通則編)」は、その目安を、知った時点から概ね3〜5日以内としています。法人の場合、担当者に限らず、いずれかの部署が知った時点から数えます。報告は、委員会のウェブサイトにある報告フォームに入力して行うのが原則です。
そのうえで、知った日から30日以内に、原因や再発防止策までをまとめて報告します(確報)。不正の目的で行われたおそれがある事態は60日以内です(個人情報保護法施行規則第8条)。
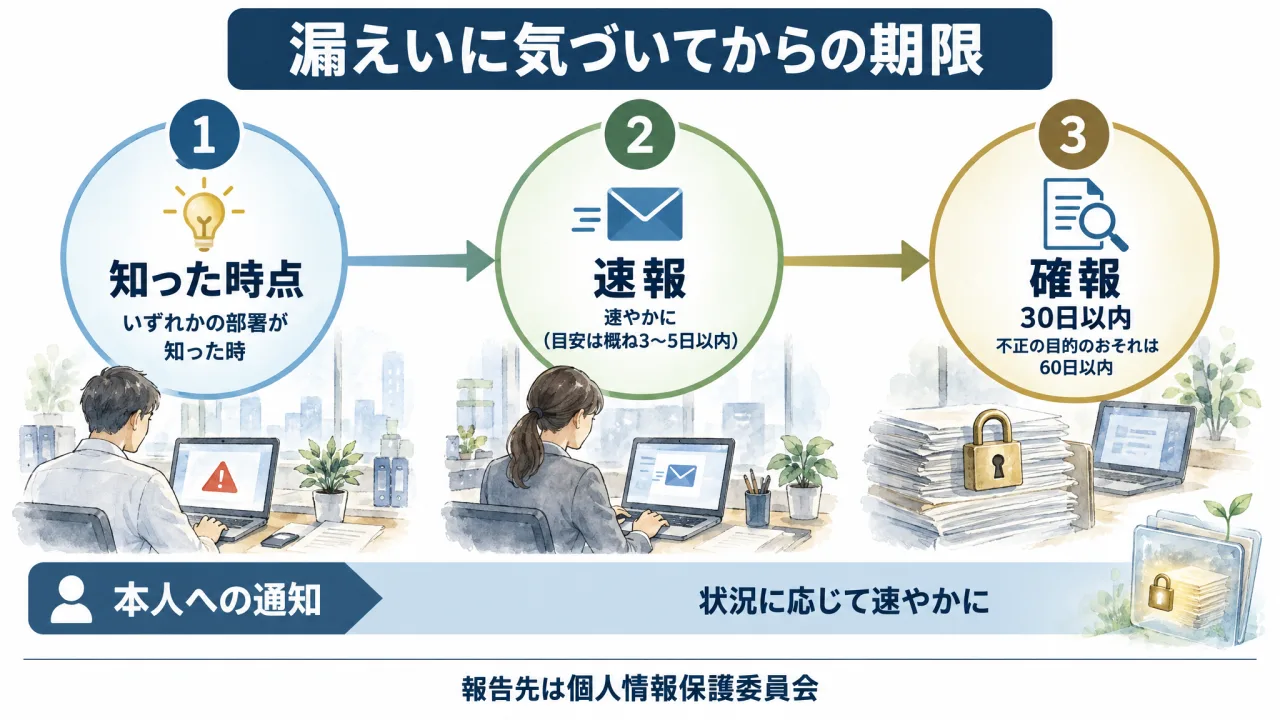
C法人は、委託先が攻撃を受けた翌日に対策本部を置き、警察と個人情報保護委員会へ報告しています。速報は、原因や範囲が分からないうちに出すものです。調べ終わってから報告しようとすると期限を過ぎます。
本人への通知
報告の対象になる漏えいでは、本人にも、状況に応じて速やかに通知します(個人情報保護法施行規則第10条)。通知するのは、漏えいの概要、漏えいした情報の項目、原因、二次被害のおそれなどです。連絡先が分からないなど通知が難しいときは、本人の権利利益を守るための代わりの措置として、事案の公表と問い合わせ窓口の設置などで対応することが認められています(個人情報保護法第26条第2項ただし書)。
委託先で起きた場合
委託先で漏えいが起きたときは、原則として委託元と委託先の双方が報告の義務を負います。委託先が、事態を知ったあと速やかに、把握している概要や原因などを委託元へ通知すれば、委託先は報告と本人への通知を免れ、委員会への報告と本人への通知は委託元の法人が担います(個人情報保護法第26条第1項ただし書・第2項、個人情報保護法施行規則第9条)。法人が他の団体から業務を受託している側なら、まず委託元に速やかに知らせることになります。
報告や通知を怠ったとき
報告や通知を怠ると、委員会の勧告や命令の対象になります。命令に違反したときは、違反した者が罰せられるほか、法人にも1億円以下の罰金が科されることがあります(個人情報保護法第148条・第178条・第184条第1項第1号。条番号は2026年10月現在)。
2026年7月公布の法改正
2026年7月17日に、個人情報保護法の改正法が公布されました。本人の権利利益を守るうえで支障が少ない漏えいについて、本人への通知に代えて別の措置で対応することを認める見直しや、委託を受けた事業者の義務の見直しが盛り込まれています。施行は原則として公布から2年以内で、具体的な範囲はこれから個人情報保護委員会の規則などで定まります。ただし罰則関係などの一部は公布から6か月を経過した日(2027年1月)に先に施行され、前述の罰則の条番号も変わります(改正法附則第1条第3号)。改正が施行されるまでは、ここまで述べた現行のルールで対応します。
事故のあとに法人が負う手間と費用
漏えいが起きた法人の対応を並べると、事務局の通常業務とは別の仕事がまとまって発生することが分かります。
- 対策本部の設置と、役員への報告
- 警察への相談、個人情報保護委員会への速報と確報
- 外部の専門機関による原因と被害範囲の調査
- 盗まれた情報が闇サイトなどに出回っていないかの監視
- 本人へのお詫びと通知、問い合わせ窓口の設置
- システムの復旧や作り直し
調査や復旧には費用がかかります。警察庁が2025年にランサムウェアの被害に遭った企業・団体に行ったアンケートでは、調査と復旧に総額1,000万円以上を要した組織が5割を超え、1か月未満で復旧できた組織は5割強にとどまりました。費用だけでなく、会員サービスや施設の予約受付が止まる期間も見込んでおく必要があります。
小さな事務局でも今日からできる対策
実例の再発防止策と、独立行政法人情報処理推進機構(IPA)の「中小企業の情報セキュリティ対策ガイドライン」を照らし合わせると、職員が少ない法人でもすぐに手を付けられる対策は次のとおりです。
- メールやクラウドのアカウントに、パスワードに加えてスマートフォンなどで確認する多要素認証を設定する
- 業務が終わったら端末の電源を切る。使われていないアカウントと古いパスワードを洗い出して止める
- 偽の警告画面が出たときの手順(電話しない、ネットワークから外す、担当者に知らせる)を全職員に伝える
- 委託契約に、データの返還と消去、再委託の可否と条件、漏えいに気づいたらすぐ知らせることを書き、不要になったデータの消去を確かめる
- 職員ごとに見られるデータの範囲を絞り、退職の日にアカウントを止める
- バックアップを、ふだん使うネットワークから切り離した場所にも置く
- 漏えいに気づいたときの連絡先(理事長、担当理事、委託先、個人情報保護委員会、警察)を1枚にまとめておく
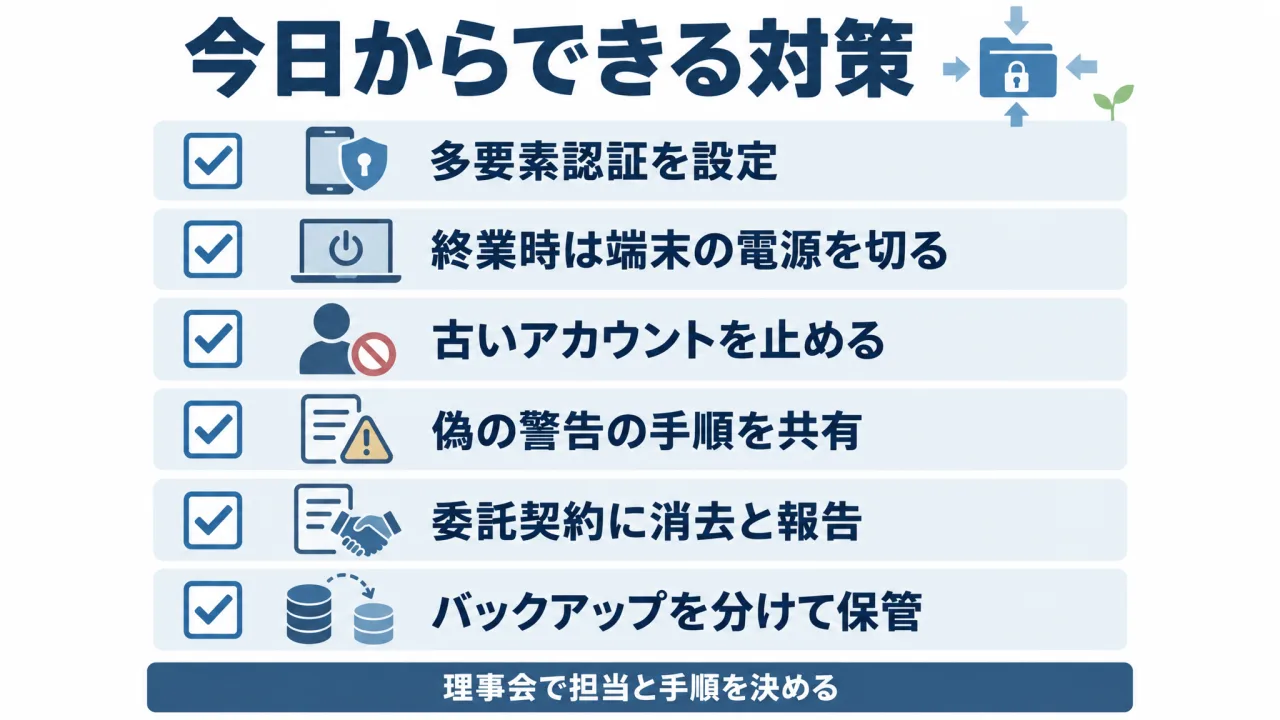
個人情報保護法は、法人に安全管理のための措置と、従業者・委託先の監督を求めています(個人情報保護法第23条から第25条)。上の対策は、その中身を具体化する例です。理事会で予算と担当を決めておけば、事務局が交代しても続きます。
よくある質問
職員が数人の法人でも報告や通知の義務はあるか
あります。名簿などの個人情報のデータベースを事業に使っていれば、法人の規模や取り扱う人数にかかわらず、個人情報保護法の義務がかかります(個人情報保護法第16条第2項)。会員名簿や寄付者の名簿を持つ公益法人や一般社団法人・一般財団法人は、ほぼすべてが当たります。
紙の名簿をなくした場合も対象か
対象になり得ます。五十音順に並べて見出しや索引を付けるなど、特定の人を容易に探せるよう整理した紙の名簿も、個人情報のデータベース(個人情報データベース等)に当たり、そこに載っている情報は個人データとして扱われます(個人情報保護法第16条第1項)。年次報告でも、委員会が直接受けた報告の76.9%は紙媒体のみの事案でした。1,000人を超える名簿や、病歴などを含む書類をなくしたときは報告が必要です。
委託先で起きたときは誰が報告するのか
委託先が委託元に通知した場合は、委託元の法人が報告と本人への通知をします。委託元の速報の期限は、遅くとも委託先から知らされた時点から数えます。委託先からの連絡が遅れると、被害の拡大を防ぐ手当てや本人への通知もそれだけ遅れます。委託契約に、漏えいに気づいたらすぐ知らせることを書いておくと、法人の対応を早く始められます。
漏えいに備えて法人が決めておくこと
今回取り上げた実例には、委託先の管理、職員の操作、アクセス権限の見直しで防げた可能性のあるものが多く含まれています。まず、委託先に渡しているデータの一覧と、退職者のアカウントが残っていないかを確かめるところから始めるとよいでしょう。そのうえで、事態を知ったら速やかに速報を出せるよう、誰が何をするかを理事会で決めておくことが、事故が起きたときの法人の負担を小さくします。
個人情報の取扱いに関する規程の整え方や、委託契約に盛り込む事項、漏えいに気づいたときの進め方などでお困りのことがあれば、全国公益法人協会の支援サービス「シェアコモン200」でご相談いただけます。弁護士や社会保険労務士を含む約200名の専門家に、年間利用料の範囲で何度でもお尋ねいただけます。
参考文献
- 個人情報保護委員会「令和7年度 年次報告」(2026年7月)
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- 個人情報保護委員会「令和8年 改正個人情報保護法について」
- 警察庁「令和7年におけるサイバー空間をめぐる脅威の情勢等について」(2026年3月)
- 独立行政法人情報処理推進機構「中小企業の情報セキュリティ対策ガイドライン」
- 齊藤睦「なぜ公益・一般法人がハッカーから狙われやすいのか」(『月刊公益』2024年9月号、全国公益法人協会)
- 齊藤圭太「情報漏えいのリスク発生時の義務と予防策」(『月刊公益』2024年1月号、全国公益法人協会)
- 吉田雷「公益・一般法人も注意!「VPN」経由のランサム攻撃」(『月刊公益』2026年2月号、全国公益法人協会)
- 吉田雷「上司からのメールが偽物? 巧妙化する迷惑メール」(『月刊公益』2026年8月号、全国公益法人協会)